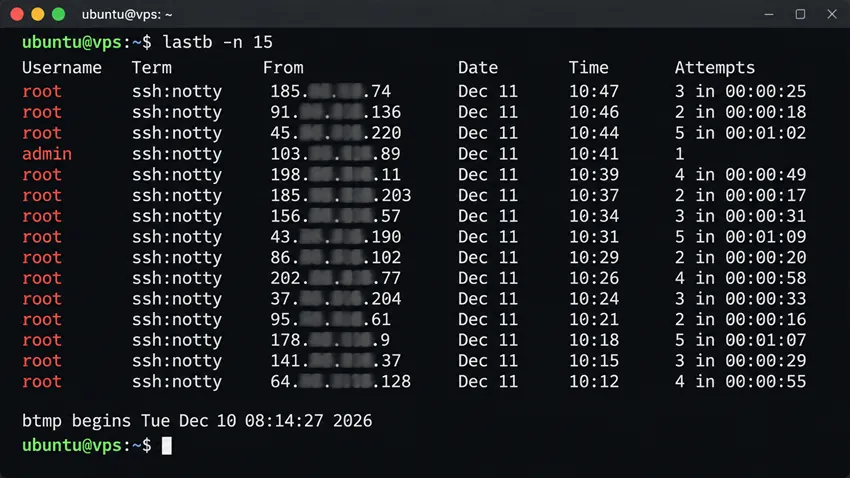
سروری که تازه تحویل گرفتهاید، چند دقیقه بعد از روشن شدن شروع به دریافت تلاشهای ورود خودکار میکند. این هدفگیری شما نیست؛ رباتی است که کل محدودهٔ IP را اسکن میکند. به همین دلیل کانفیگ اولیه یک کار اختیاری برای «بعداً» نیست.
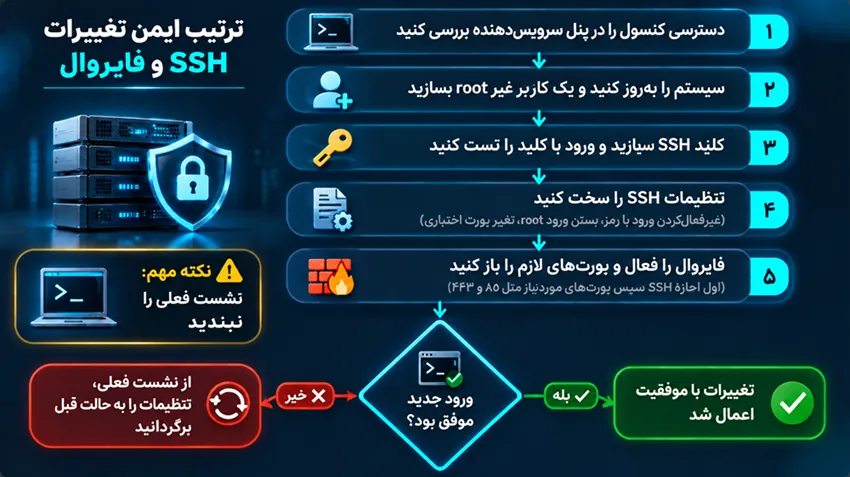
این راهنما ترتیبی دارد که از روی یک واقعیت ساخته شده: یکی از قدمها میتواند دسترسی شما را قطع کند. پس قدمها طوری چیده شدهاند که همیشه یک راه برگشت داشته باشید.
قدم صفر: راه برگشت را پیدا کنید
پیش از تغییر هر تنظیم SSH یا فایروال، مطمئن شوید میدانید کنسول سرور در پنل سرویسدهنده کجاست. اگر دسترسی SSH را بهاشتباه ببندید، کنسول تنها راه ورود است. امتحانش همین حالا یک دقیقه وقت میگیرد و بعداً چند ساعت نجات میدهد.
۱. بهروزرسانی و ساخت کاربر
اول بستهها را بهروز کنید. بعد یک کاربر غیر root برای خودتان بسازید و به او دسترسی sudo بدهید. کار روزمره را با این کاربر انجام دهید، نه با root. دلیلش ساده است: یک دستور اشتباه با sudo از شما تأیید میخواهد، همان دستور با root بیپرسش اجرا میشود.
۲. کلید SSH بهجای رمز
روی کامپیوتر خودتان — نه روی سرور — یک جفت کلید بسازید و کلید عمومی را به سرور منتقل کنید. بعد با همان کلید یک بار وارد شوید و قبل از قدم بعدی مطمئن شوید کار میکند.
این ترتیب اهمیت دارد: اگر اول ورود با رمز را ببندید و بعد بفهمید کلید درست منتقل نشده، از سرور بیرون میمانید.
۳. سختکردن تنظیمات SSH
وقتی ورود با کلید تأیید شد، در تنظیمات سرویس SSH سه چیز را تغییر دهید: ورود با رمز را غیرفعال کنید، ورود مستقیم root را ببندید، و اگر خواستید پورت را عوض کنید.
دربارهٔ تغییر پورت صادق باشیم: این کار امنیت واقعی اضافه نمیکند، چون اسکن پورت ساده است. فقط حجم لاگ تلاشهای خودکار را کم میکند، که خودش ارزشی دارد. اگر عوضش کردید، یادتان باشد در دستورهای انتقال فایل هم باید همان پورت را بدهید.
روش امن اعمال تغییر: سرویس SSH را ریاستارت کنید ولی نشست فعلی را نبندید. در یک پنجرهٔ جدید تلاش کنید وارد شوید. اگر موفق شد، کار تمام است؛ اگر نشد، از همان نشست باز تنظیمات را برگردانید.
۴. فایروال
روی اوبونتو سادهترین ابزار UFW است. ترتیب اینجا حیاتی است: اول قاعدهٔ اجازهٔ SSH را اضافه کنید، بعد فایروال را فعال کنید. اگر برعکس عمل کنید، همان لحظه قطع میشوید.
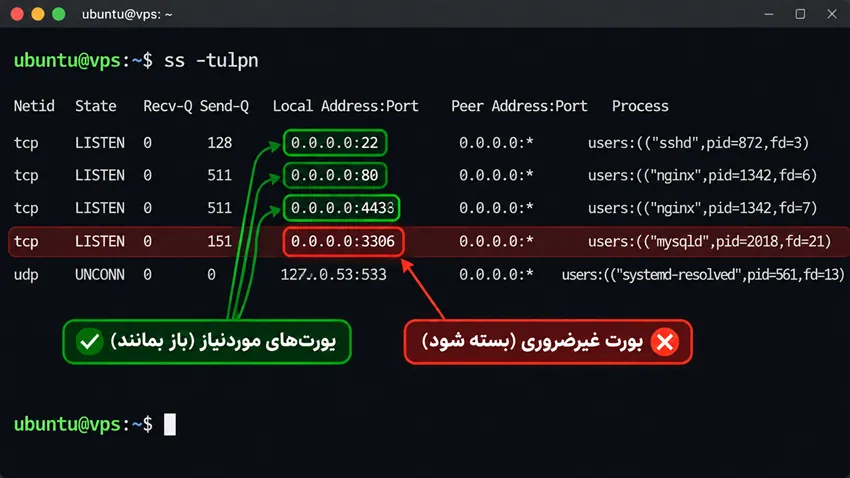
بعد از SSH، فقط پورتهایی را باز کنید که واقعاً سرویس میدهند — معمولاً ۸۰ و ۴۴۳ برای وب. پورت دیتابیس را از بیرون باز نکنید؛ برنامهای که روی همان سرور است از طریق localhost وصل میشود و باز بودن ۳۳۰۶ روی اینترنت یکی از شایعترین راههای نفوذ است.
۵. Fail2ban
Fail2ban لاگ ورود را میخواند و IPهایی که چند بار اشتباه رمز زدهاند را برای مدتی بلاک میکند. نصبش ساده است و با تنظیمات پیشفرض هم کار میکند.
یک نکتهٔ عملی که معمولاً دیر فهمیده میشود: اگر IP خودتان ثابت نیست و چند بار اشتباه وصل شوید، خودتان بلاک میشوید. IP خودتان یا محدودهٔ شبکهتان را در لیست سفید بگذارید.
و یک انتظار واقعبینانه: اگر ورود با رمز را در قدم سه بستهاید، Fail2ban عمدتاً نقش کاهش نویز لاگ را دارد، نه خط دفاع اصلی. خط دفاع اصلی همان نبودِ ورود با رمز است.
۶. بهروزرسانی امنیتی خودکار
بیشتر نفوذها از آسیبپذیریهای شناختهشدهای استفاده میکنند که وصلهشان ماهها قبل منتشر شده. فعال کردن بهروزرسانی خودکار امنیتی، با کمترین زحمت، بزرگترین بخش این ریسک را حذف میکند.
تنظیمش را طوری بگذارید که فقط وصلههای امنیتی خودکار نصب شوند و ریاستارت خودکار انجام نشود — ریاستارت ناگهانی در ساعت کاری خودش یک حادثه است.
۷. سرویسهای باز را کم کنید
با ss -tulpn ببینید چه چیزی روی چه پورتی گوش میدهد. هر سرویسی که نمیشناسید یا لازم ندارید، خاموش شود. این کار سادهترین و کمهزینهترین راه کاهش سطح حمله است: سرویسی که اجرا نمیشود، آسیبپذیری ندارد.
۸. بکاپ، که بخشی از امنیت است
امنیت فقط جلوگیری نیست؛ توان بازگشت هم هست. باجگیری رمزنگارانه، حذف اشتباهی و خرابی دیسک هر سه با یک چیز حل میشوند: نسخهٔ پشتیبانی که بیرون از همان سرور است و یک بار بازیابیاش تست شده.
بکاپی که هرگز بازیابی نشده، تا روز حادثه فقط یک فرض است.
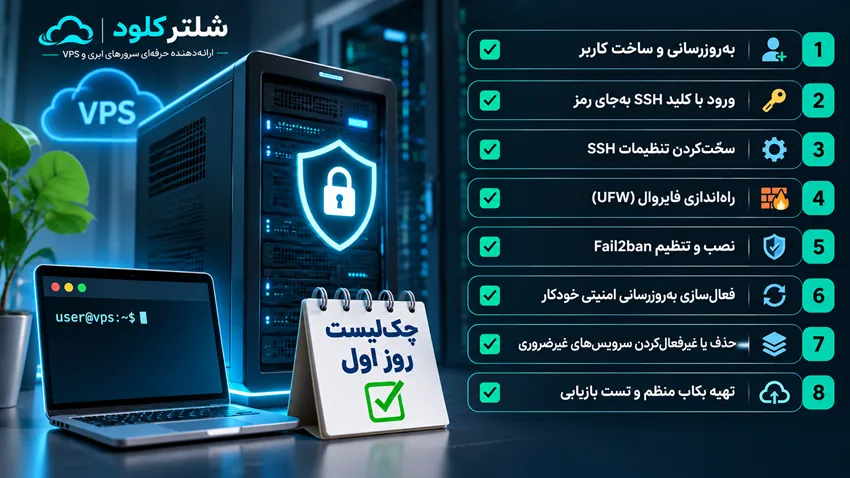
چکلیست نهایی
| کار | اثر | ریسک اجرا |
|---|---|---|
| کاربر غیر root با sudo | کاهش خطای انسانی | ناچیز |
| ورود با کلید SSH | بالا — حملهٔ رمز را بیاثر میکند | ناچیز اگر قبل از بستن رمز تست شود |
| بستن ورود با رمز و root | بالا | متوسط — نشست باز نگه دارید |
| فایروال با حداقل پورت باز | بالا | متوسط — اول SSH را اجازه دهید |
| Fail2ban | کاهش نویز و دفاع لایهدوم | کم — IP خودتان را سفید کنید |
| بهروزرسانی امنیتی خودکار | بالا نسبت به زحمتش | کم — ریاستارت خودکار را خاموش بگذارید |
| بستن سرویسهای بیاستفاده | متوسط | کم |
| بکاپ بیرون از سرور با تست بازیابی | بالا | ناچیز |
انتخاب سرور مناسب؛ اولین قدم برای داشتن زیرساخت امن
امنیت سرور فقط به تنظیمات سیستمعامل محدود نمیشود؛ انتخاب سرویس میزبانی مناسب هم در پایداری و امنیت زیرساخت نقش دارد. هنگام خرید هاست یا خرید سرور مجازی باید علاوه بر منابعی مانند پردازنده، رم و فضای ذخیرهسازی، به موقعیت دیتاسنتر، کیفیت شبکه، امکان تهیه بکاپ و پشتیبانی فنی سرویسدهنده توجه کنید.
برای مثال، اگر بیشتر کاربران وبسایت شما در ایران هستند، استفاده از سرور مجازی ایران میتواند به کاهش تأخیر شبکه برای کاربران داخلی کمک کند. اگر هم قصد راهاندازی یک وبسایت وردپرسی را دارید، هاست وردپرس میتواند انتخاب سادهتری باشد؛ زیرا بخش زیادی از مسئولیت مدیریت زیرساخت بر عهده شرکت میزبان است.
در مقابل، اگر به دسترسی مدیریتی، نصب نرمافزارهای اختصاصی و کنترل بیشتر روی محیط اجرا نیاز دارید، سرور مجازی لینوکس انعطافپذیری بیشتری در اختیارتان قرار میدهد؛ البته مسئولیت امنسازی و نگهداری آن نیز بر عهده شما خواهد بود.
در هر صورت، پیش از انتخاب سرویس مطمئن شوید ارائهدهنده امکان دسترسی به کنسول مدیریتی، تهیه نسخه پشتیبان و بازیابی اطلاعات را فراهم میکند. این امکانات هنگام بروز مشکل میتوانند تفاوت زیادی در سرعت بازگرداندن سرویس به وضعیت عادی ایجاد کنند.
آنچه این چکلیست انجام نمیدهد
این قدمها لایهٔ سیستمعامل را میپوشانند. اگر روی سرور یک برنامهٔ وب دارید، امنیت خودِ آن برنامه مسئلهٔ جداگانهای است: افزونهٔ قدیمی وردپرس، رمز ضعیف پنل مدیریت یا فایل آپلودشدهٔ آلوده، از فایروال سیستم عبور نمیکنند چون از همان پورت ۴۴۳ مجاز میآیند.
همچنین حملهٔ حجمی DDoS در این سطح مهار نمیشود و به ظرفیت شبکهٔ سرویسدهنده بستگی دارد، نه به تنظیمات سرور شما.
برای درک اینکه چه بخشی از زیرساخت دست شماست و چه بخشی دست سرویسدهنده، سرور مجازی چیست و توافقنامهٔ سطح سرویس را ببینید. اگر هنوز سرور نگرفتهاید، سرور مجازی لینوکس نقطهٔ شروع این راهنماست.